slider


Audit kybernetické bezpečnosti
Implementace NIS2, GDPR a ISMS dle ISO/IEC 27001
Enterprise architektura a TOGAF
Zpracování ISVS informační koncepce dle nových požadavků DIA, pomoc s OHA formuláři - tvorba ArchiMate modelů
Úvod
 |
Komplexní řešení kybernetické bezpečnosti, NIS2 / zákona č. 264/2025 Sb. a AI governancePomáháme organizacím nastavit, ověřit a prokázat shodu v oblasti kybernetické bezpečnosti, řízení rizik, compliance, ISMS, ITSM, Business continuity, SOC 2, AI governance a Enterprise architektury. Máme přesah i do CRA, IEC 62443 a kritické infrastruktury. Provádíme analýzu rizik, mapování informačních aktiv a toků osobních údajů, návrh bezpečnostních opatření, přípravu plánů zvládání rizik, havarijních plánů, plánů obnovy a plánů kontinuity. Výstupy připravujeme tak, aby byly použitelné pro vedení organizace, interní audit, certifikační audit i regulatorní požadavky. |
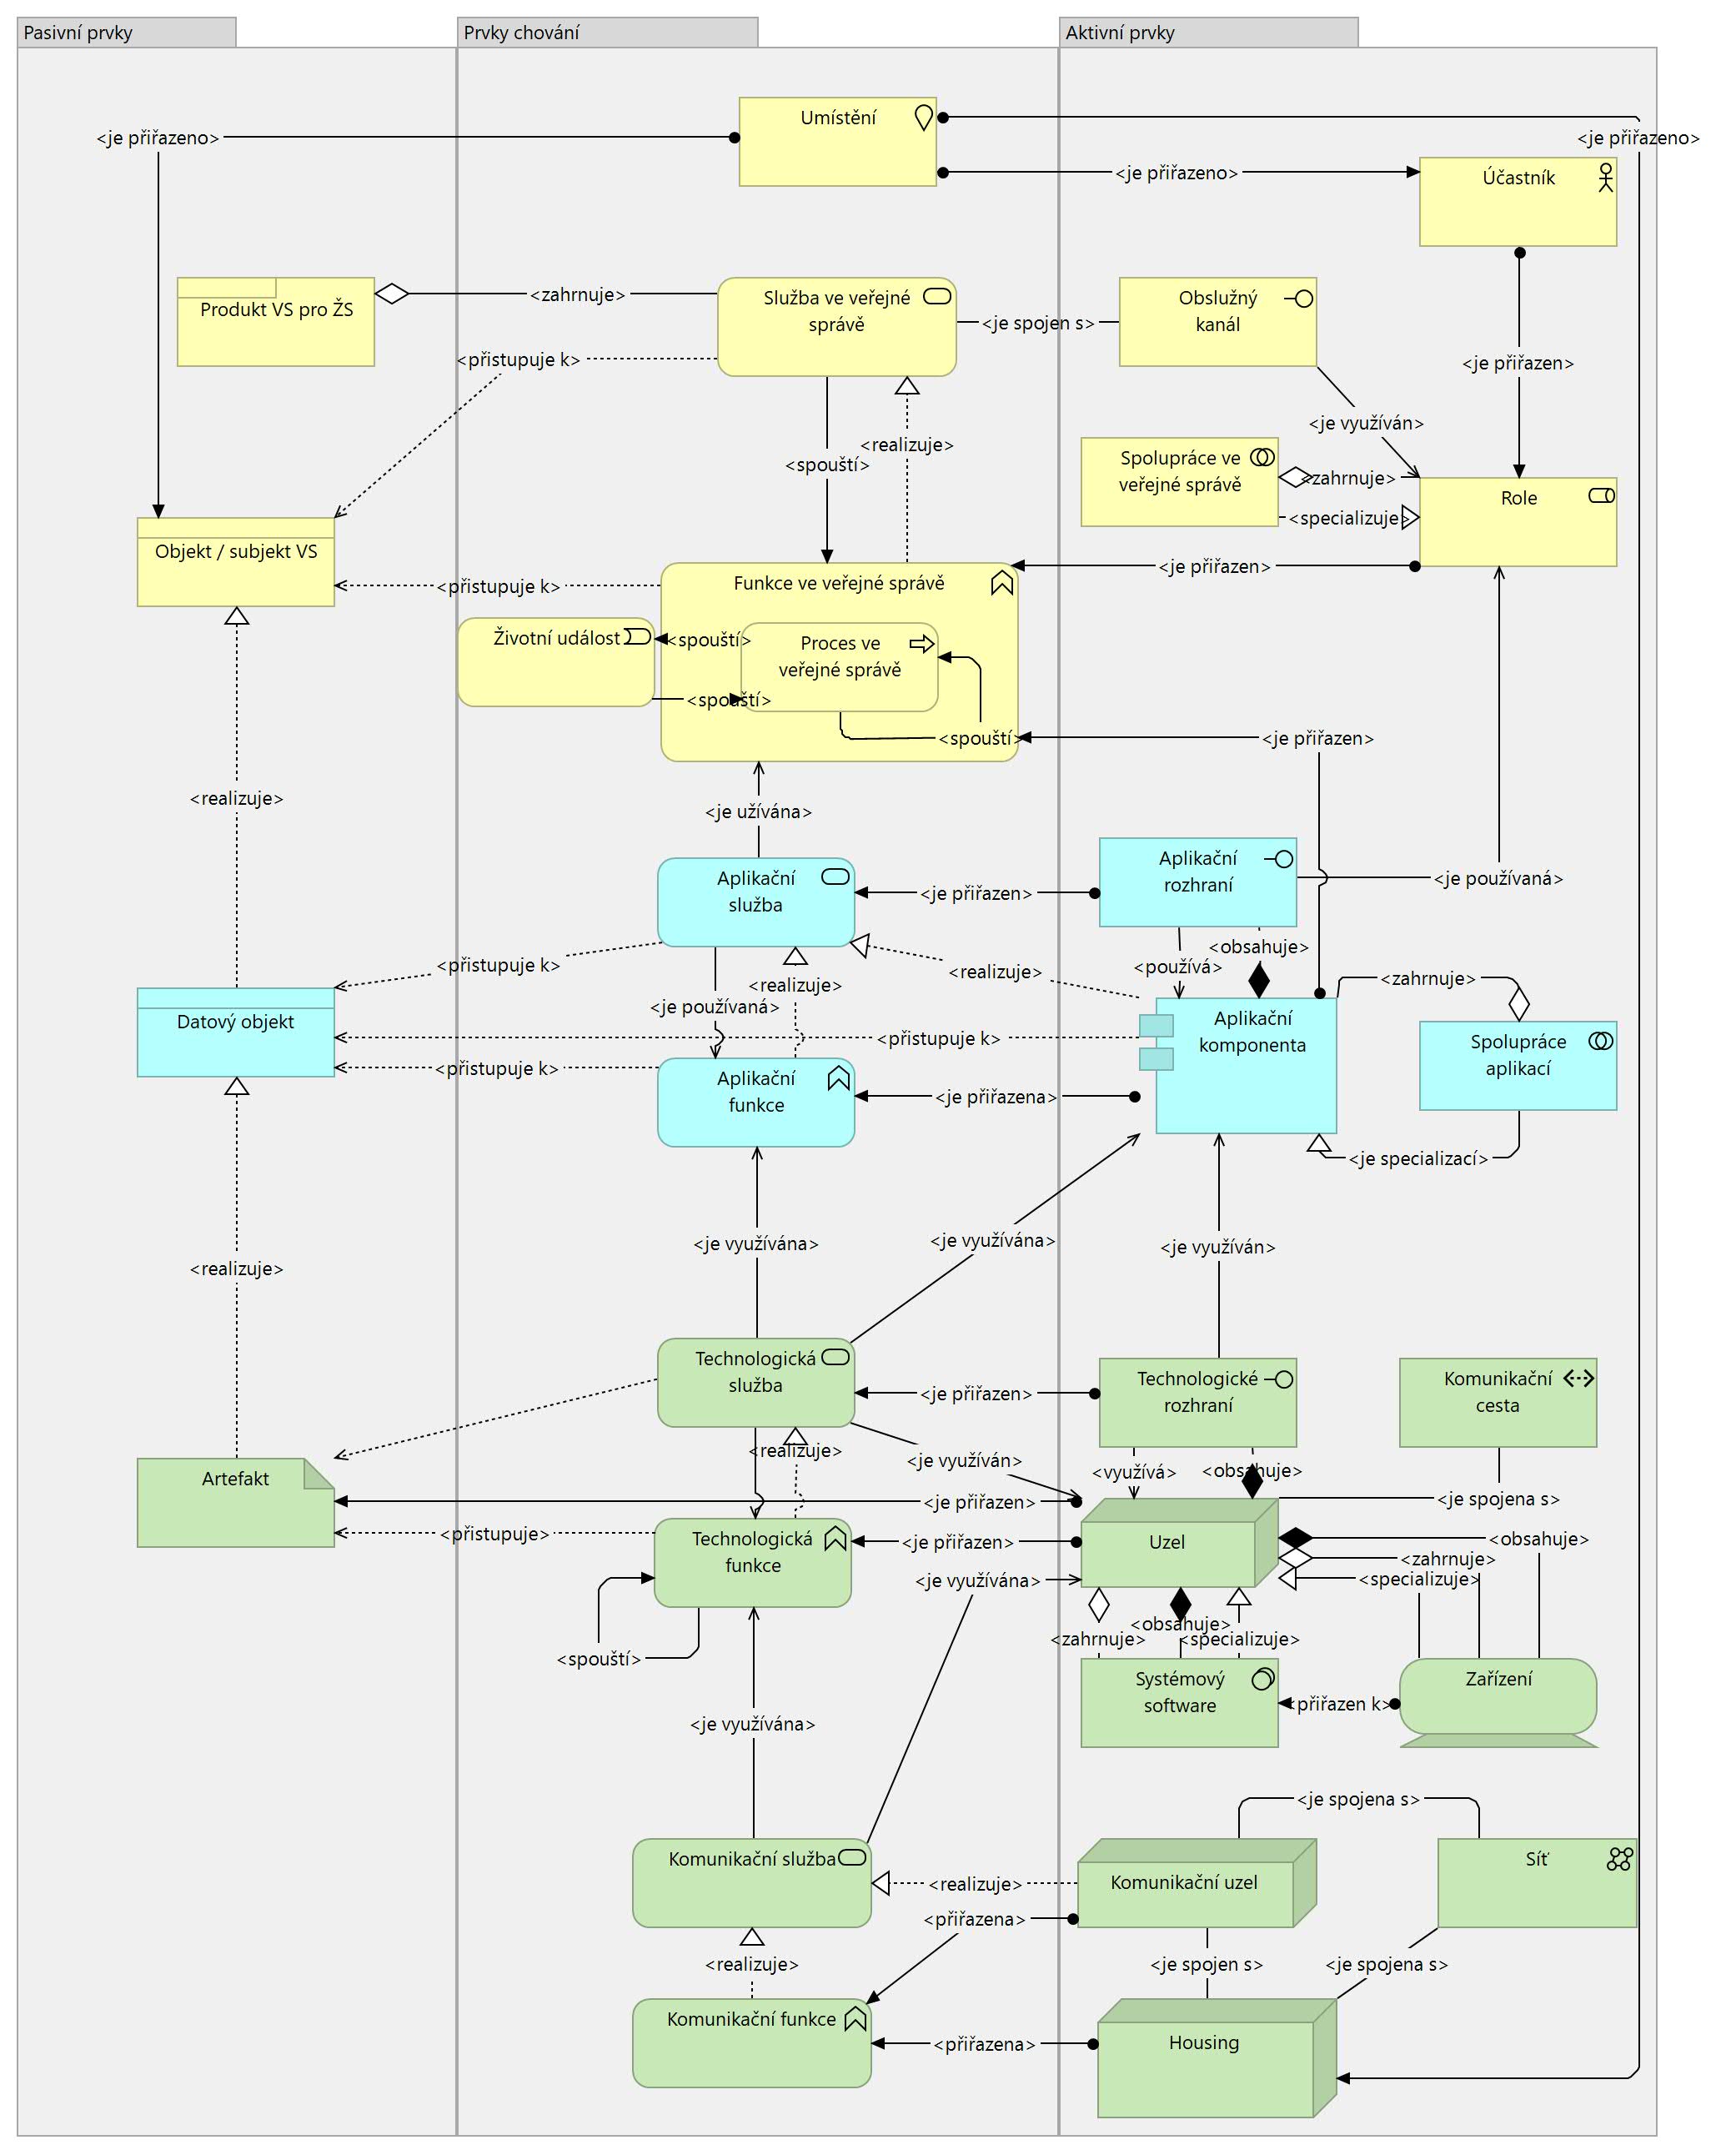
Revize a tvorba modelů s využitím ArchiMate 3.2 mj. pro informační koncepce ISVS podle požadavků DIAZpracování modelů dle požadavků Odboru hlavního architekta (OHA) a DIA. Reference: Ministerstvo zemědělství, Státní zemědělský intervenční fond, Magistrát města Mladá Boleslav, Klaudiánova nemocnice, Ústav pro státní kontrolu veterinárních biopreparátů a léčiv ... Metodická podpora při vyplnění formulářů OHA. Identifikace souvislostí z pohledu Security a motivační vrstvy. Finalizace architektonické vize. Kontrola modelů pro výběrová řízení ve státní správě. Modely dodáváme v Open Group Exchange formátu (XML), využití free nástroje Archi. Využijte služeb lektora jazyka ArchiMate s certifikací ArchiMate 3 Practitioner. |
 |
Kdo jsme
IMPLEMENTACE ENTERPRISE ARCHITEKTURY, VYUŽITÍ TOGAFDefinice scope Enterprise architektury, nastavení řízení architektury včetně definice odpovědností týmu Architecture Capability, zmapování a využití již existujících postupů v organizací pomocí CMMI, inicializace Architektonického repository, definice principů pro udržitelný rozvoj EA, přizpůsobení na míru organizace. Využijte profesionálního poradenství od experta, který mj. školí i přední konzultanské firmy z Big4. Definice vhodného metamodelu pro organizaci, nastavení rozsahu modelů v ArchiMate a úrovně jejich granularity v souladu s Národním architektonickým rámcem. |
Služby
|
Novinky
Tvorba informačních koncepcí ISVS podle nových pravidel – 16. 7. 2025
Čeká vaši organizaci příprava nové informační koncepce na příštích 5 let? Nevíte, jak splnit podmínky DIA a potřebujete pomoci s tvorbou ArchiMate modelů do koncepce? Rádi vám s tímto pomůžeme a navíc zajistíme i atestaci ISVS.
Máme již reference podle nových pravidel – např. Ministerstvo zemědělství, SZIF, ÚSKVBL. Neváhejte nás kontaktovat.
.
.
.
.
.
.